학습 목표·선수 지식: v16.2.5에 연결된 advisory별 적용 조건을 기록합니다. 선수 지식: lockfile·App/Pages Router.
Next.js 보안 패치는 버전만 올리고 끝내면 부족합니다
Next.js 보안 패치를 확인할 때는 “최신 버전으로 올리면 된다”에서 멈추지 않고, 내 프로젝트가 어떤 기능을 쓰는지와 릴리스 노트의 advisory가 어디에 해당하는지 함께 봐야 합니다. 이 글은 Next.js GitHub release v16.2.5와 연결된 security advisory를 바탕으로, 프로젝트 영향 여부를 확인하는 순서를 정리합니다.
릴리스 노트에서 먼저 볼 부분
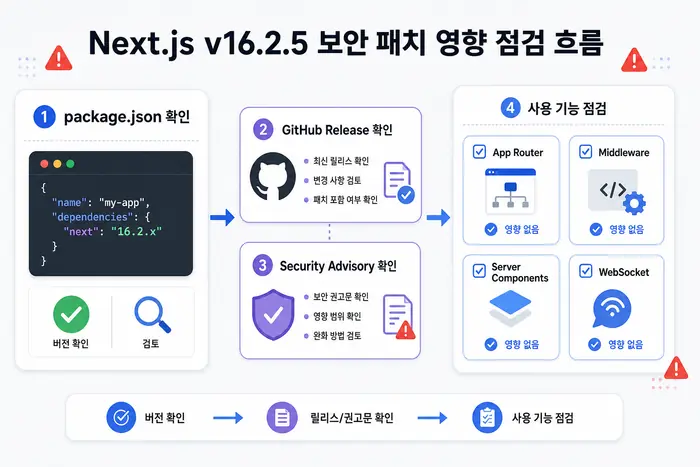
보안 패치 릴리스를 보면 advisory 링크가 여러 개 붙어 있는 경우가 많습니다. 먼저 공식 릴리스 노트에서 어떤 항목이 High, Moderate, Low로 분류되는지 확인합니다. 이때 제목만 보고 “내 프로젝트와 상관없겠지”라고 넘기면 위험합니다. v16.2.5 릴리스에는 Server Components, Middleware/Proxy, Cache Components, WebSocket upgrades, CSP nonce, i18n, App Router처럼 기능별로 나뉜 보안 수정이 포함되어 있습니다.
먼저 확인할 것은 심각도와 기능 범위입니다. High 등급이라고 해도 모든 프로젝트가 같은 방식으로 영향받는 것은 아닙니다. 반대로 Moderate 등급이라도 실제 서비스에서 해당 기능을 쓰고 있다면 빠르게 점검해야 합니다.
릴리스 노트는 “업데이트해야 한다”는 결론만 주는 문서가 아니라, 내 코드에서 어떤 지점을 찾아봐야 하는지 알려주는 출발점입니다. 그래서 패치 버전, advisory 이름, 영향받는 라우터나 기능을 따로 적어두는 것이 좋습니다.
내 프로젝트 버전과 사용 기능 확인하기
다음으로 볼 것은 현재 프로젝트가 어떤 Next.js 버전을 쓰는지입니다. package.json의 dependencies 구조에서 next 버전을 확인하고, 실제 lockfile에 설치된 버전이 다를 수 있으므로 설치 결과까지 확인하는 편이 안전합니다.
npm ls next
# 또는
pnpm why next
# 또는
yarn why next
버전 확인만으로는 충분하지 않습니다. WebSocket upgrade를 쓰는지, CSP nonce를 쓰는지, Middleware 또는 Proxy를 쓰는지, Server Components와 Cache Components를 쓰는지, App Router upgrade 처리가 있는지 확인해야 합니다. 보안 advisory는 대개 특정 기능이나 실행 경로와 연결되기 때문입니다.
보안 advisory를 프로젝트 기능과 연결하기
보안 패치 확인에서 가장 중요한 부분은 advisory를 내 코드 구조와 연결하는 일입니다. 예를 들어 Middleware/Proxy 우회 advisory라면 middleware.ts 또는 proxy 설정이 인증, 권한, 리다이렉트에 관여하는지 확인해야 합니다. Server Components 관련 DoS advisory라면 서버에서 렌더링되는 경로와 외부 입력이 들어오는 지점을 함께 봐야 합니다.
CSP nonce 관련 XSS advisory나 beforeInteractive script 관련 항목은 보안 헤더와 스크립트 삽입 방식이 있는 프로젝트에서 더 중요합니다. WebSocket upgrade 관련 SSRF advisory는 실시간 연결이나 커스텀 서버 경로가 있는지 확인해야 합니다. Cache Components를 쓰는 프로젝트라면 Cache Components DoS advisory도 함께 봐야 합니다. 즉, advisory 제목을 그대로 외우기보다 “우리 프로젝트의 어떤 파일과 연결되는가”로 바꾸어 봐야 합니다.
확인 순서
1. 현재 next 버전 확인
2. 릴리스 v16.2.5의 advisory 목록 확인
3. App Router / Pages Router 사용 여부 확인
4. Middleware, Server Components, WebSocket, CSP 사용 여부 확인
5. 패치 적용 후 주요 인증/라우팅 경로 재검증
업그레이드 후 확인할 것
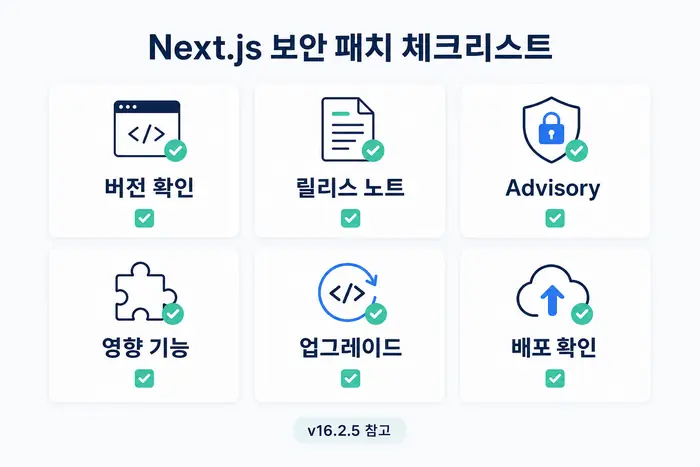
보안 패치를 적용한 뒤에는 빌드가 통과하는지만 보면 부족합니다. 인증이 걸린 페이지, 미들웨어가 개입하는 경로, 동적 라우트, 서버에서 데이터를 가져오는 페이지이미지나 스크립트 정책이 들어간 페이지를 직접 확인해야 합니다.
특히 Middleware/Proxy 관련 보안 수정은 라우팅 동작에 영향을 줄 수 있습니다. 로그인 전후 접근, 권한 없는 사용자의 접근 차단, 다국어 경로, 동적 파라미터가 있는 경로를 함께 확인합니다. SEO나 head 설정을 함께 점검해야 한다면 Next.js metadata API와 Next.js SEO SSR 구조도 같이 확인하는 편이 좋습니다.
업데이트 직후 문제가 없더라도 배포 환경에서만 나타나는 차이가 있을 수 있습니다. 패치 적용 후에는 스테이징이나 프리뷰 배포에서 주요 경로를 먼저 확인하고, 실제 배포 후 로그를 짧게라도 살펴보는 것이 좋습니다. 화면이 서버 HTML과 클라이언트 렌더링 사이에서 어긋난다면 Next.js App Router 빌드 오류 점검도 함께 확인합니다.
과거 패치 기준과 현재 운영 판단을 구분합니다
v16.2.5는 이 글이 분석하는 과거 보안 릴리스입니다. 2026-09-12의 최신 안전 버전이라는 뜻이 아닙니다. advisory의 affected 범위와 patched 버전을 패키지별로 읽고 현재 배포에 실제 설치된 버전과 대조합니다. Next.js 버전 하나로 React 및 모든 간접 의존성의 안전을 확정하지 않습니다.
아래 advisory 목록은 공식 v16.2.5 릴리스의 12개 항목입니다. 특정 공격을 운영 서비스에 실행하지 않고 사용 기능·버전·보호 경로를 기록합니다. 빌드 성공은 취약점 부재 검사와 다릅니다.
12개 advisory의 영향 범위와 최소 수정 릴리스
아래 버전은 각 advisory가 기록한 next 패키지의 수정 기준입니다. 현재 운영에 설치할 최신 패치를 지정하는 표가 아닙니다. 다른 의존성과 후속 advisory는 별도 확인합니다.
| Advisory·등급 | 적용 조건/영향 | 영향 범위 → 해당 계열 수정 버전 |
|---|---|---|
| GHSA-8h8q-6873-q5fj · high | App Router Server Function 입력 처리의 CPU 소모 DoS | >=13.0.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-267c-6grr-h53f · high | App Router segment prefetch 변형 경로와 Proxy 인가 의존 | >= 15.2.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-mg66-mrh9-m8jx · high | Cache Components/PPR의 Action 요청에서 연결 소진 | >=15.0.0 < 15.5.16 → 15.5.16 >=16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-492v-c6pp-mqqv · high | 동적 라우트와 middleware 경로 기반 인가 의존 | >= 15.4.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-c4j6-fc7j-m34r · high | 자체 호스팅 built-in Node 서버 WebSocket upgrade SSRF; Vercel 제외 | >= 13.4.13 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-36qx-fr4f-26g5 · high | Pages Router+i18n의 데이터 요청과 middleware 인가 의존 | >= v12.2.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-ffhc-5mcf-pf4q · medium | App Router CSP nonce·공유 캐시의 XSS | >= 13.4.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-gx5p-jg67-6x7h · medium | 신뢰하지 않은 입력이 beforeInteractive 스크립트에 포함되는 XSS | >=13.0.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-h64f-5h5j-jqjh · medium | 자체 호스팅 기본 Image loader의 큰 로컬 이미지 DoS; Vercel/custom loader/unoptimized 제외 | >=10.0.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-wfc6-r584-vfw7 · medium | RSC 응답과 HTML을 잘못 공유하는 중간 캐시 | >= 14.2.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-vfv6-92ff-j949 · low | RSC 캐시 구분값 충돌과 불충분한 공유 캐시 분리 | >= 13.4.6 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
| GHSA-3g8h-86w9-wvmq · low | middleware redirect와 3xx 캐시의 응답 변형 혼합 | >= 12.2.0 < 15.5.16 → 15.5.16 >= 16.0.0 < 16.2.5 → 16.2.5 |
정리
Next.js 보안 패치는 버전 숫자만 확인하는 작업이 아닙니다. 참고 릴리스 v16.2.5처럼 여러 advisory가 포함된 경우, 현재 프로젝트의 Next.js 버전, 사용 중인 라우터, Middleware/Proxy, Server Components, CSP nonce, WebSocket upgrade 같은 기능을 순서대로 확인해야 합니다.
가장 좋은 방식은 릴리스 노트를 읽고 바로 업데이트하는 것이 아니라, advisory별로 내 코드의 확인 위치를 적어두는 것입니다. 그래야 보안 패치가 단순 의무 작업이 아니라 실제 서비스 위험을 줄이는 점검이 됩니다.
참고 자료
이 글은 아래 공식 릴리스와 security advisory를 기준으로 정리했습니다.
공식 기준과 확인 범위
확인일: 2026-09-12. API 설명은 Next.js 16 App Router 기준이며 과거 릴리스 글은 본문의 태그 범위를 유지합니다. 부분 API 코드는 기존 프로젝트에 통합하는 예시입니다.
이 글이 도움이 되었나요?
Next.js 학습 순서
필수 13개 · 전체 27개
읽음 기록 관리
전체 과정 목차 (27개)
- 필수 길잡이 · Next.js App Router 학습 순서: 설치부터 배포까지
- 필수 학습 · Next.js package.json: scripts dependencies 이해
- 필수 학습 · Next.js App Router로 만드는 첫 프로젝트 완성 실습 가이드
- 필수 학습 · Next.js에서 .next 폴더는 어떤 역할을 할까?
- 필수 학습 · Next.js 동적 라우트 완전 정리: [slug], params, catch-all
- 선택 참고 · Next.js params should be awaited 해결: App Router 기준
- 선택 참고 · Next.js window is not defined 오류 해결: 브라우저 API를 안전하게 쓰기
- 선택 참고 · Next.js hydration failed 오류 해결: 원인과 해결 방법
- 필수 학습 · Axios 사용법: React Next.js에서 API 요청 구조 잡는 법
- 선택 참고 · Next.js Route Handler 405 오류 해결: GET/POST 파일 위치와 메서드 설정 확인
- 필수 학습 · Next.js Server Actions + React Hook Form 검증 기준
- 선택 참고 · Next.js useSearchParams Suspense 오류 해결: 빌드 실패 기준
- 선택 참고 · Next.js fetch 캐시 문제 해결: 데이터가 바뀌었는데 화면이 그대로일 때
- 선택 참고 · Next.js Dynamic server usage 오류 해결: cookies headers 기준
- 선택 참고 · Next.js 환경변수 적용 오류 해결: .env.local을 바꿨는데 값이 안 바뀔 때
- 필수 학습 · Next.js Metadata API 완전 정리: 정적 metadata와 generateMetadata
- 선택 참고 · Next.js metadata가 적용되지 않을 때 확인할 7가지
- 선택 참고 · Next.js Image remotePatterns 오류 해결: 외부 이미지 도메인 허용하기
- 필수 학습 · Next.js redirects 설정: next.config.js에서 URL 이동 처리
- 필수 학습 · Next.js SEO 체크리스트: metadata·초기 HTML·OG 이미지 점검
- 선택 참고 · Next.js SEO 완전 가이드: App Router metadata부터 배포 확인까지
- 필수 학습 · Next.js 16 성능 최적화 체크리스트: 번들·이미지·캐시·배포
- 필수 학습 · Next.js 렌더링 성능 최적화: React 화면이 느릴 때 기준
- 필수 학습 · Next.js 16 Proxy 마이그레이션: Node.js Runtime·matcher 검증
- 선택 참고 · Next.js 보안 패치 기준: v16.2.5 영향 범위 점검 현재 글
- 선택 참고 · Next.js SEO SSR 적용법: 검색 노출과 렌더링 구조 잡기
- 시점·기록 · Next.js 16.3.0-canary.106의 useCache deprecation 경고와 hybrid not-found 수정 이해하기
새 글 받아보기
RSS 리더에서 BlogFlow의 새 글을 확인할 수 있습니다.