오늘의 주요 요약
Anthropic은 금융 자문가가 여러 업무 시스템의 자료를 Claude로 모아 회의 준비와 후속 작업을 처리하도록 돕는 전용 구성을 공개했습니다. AWS는 AI 에이전트가 GitHub·Slack 같은 외부 서비스에 접근할 때 필요한 사용자 동의와 토큰 연결을 관리형 포털로 제공하기 시작했습니다.
수집 범위: 2026년 9월 14일 09:00부터 9월 15일 09:00까지 KST 기준으로 공개된 공식 자료를 확인했습니다. 최근 7일 BlogFlow AI 데일리 브리핑의 제목·주요 키워드·원문 URL과 실질적으로 겹치는 발표는 제외했습니다.
주요 AI 소식
Anthropic, Claude for Financial Advisors 공개
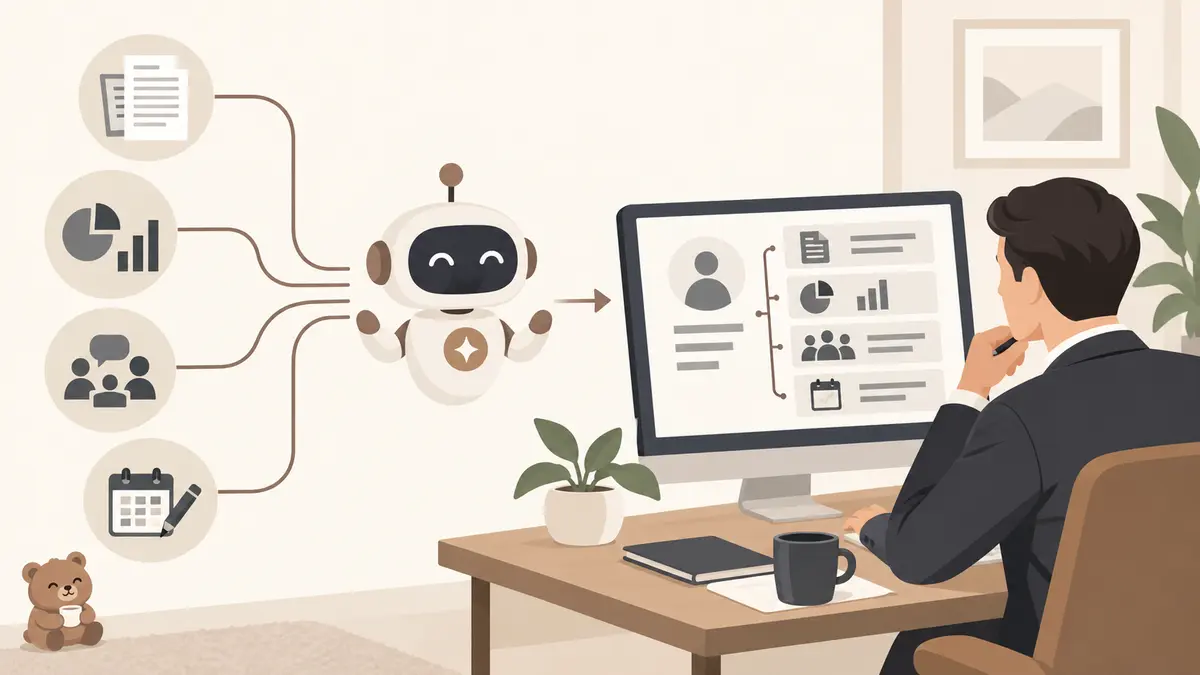
발표 내용: Anthropic은 2026년 9월 14일 금융 자문 업무를 위한 Claude for Financial Advisors를 공개했습니다. 금융 자문가가 고객 회의를 준비할 때 CRM, 수탁기관 자료, 포트폴리오 보고서, 재무 계획, 이전 회의 기록처럼 서로 떨어진 정보를 Claude에서 함께 활용하도록 연결하는 구성입니다.
달라진 점: 범용 대화형 AI에 자료를 직접 옮겨 넣는 방식이 아니라, 회의 전 준비·회의 후 후속 조치·CRM 갱신·준법 점검처럼 금융 자문가의 반복 업무에 맞춘 워크플로와 기존 업무 도구 연결을 함께 제공합니다. Anthropic은 모든 작업에 자문가 승인 절차를 두고, 감사 기록을 남기며, 고객 데이터가 모델 학습에 사용되지 않는 통제를 안내했습니다.
개발자 영향: 금융·규제 산업의 AI 제품에서는 모델 응답 품질만큼 데이터 출처, 사용자별 접근 범위, 승인 시점, 작업 기록이 제품 구조의 주요 요소가 됩니다. 비슷한 기능을 구현하는 개발자는 여러 시스템의 데이터를 한 화면에 모으는 것보다 먼저 최소 권한과 원문 추적, 승인 전 실행 차단, 감사 로그 보존 기준을 설계해야 합니다.
공식 출처: Anthropic — Inside Claude for Financial Advisors
AWS, Bedrock AgentCore Consent portal 제공
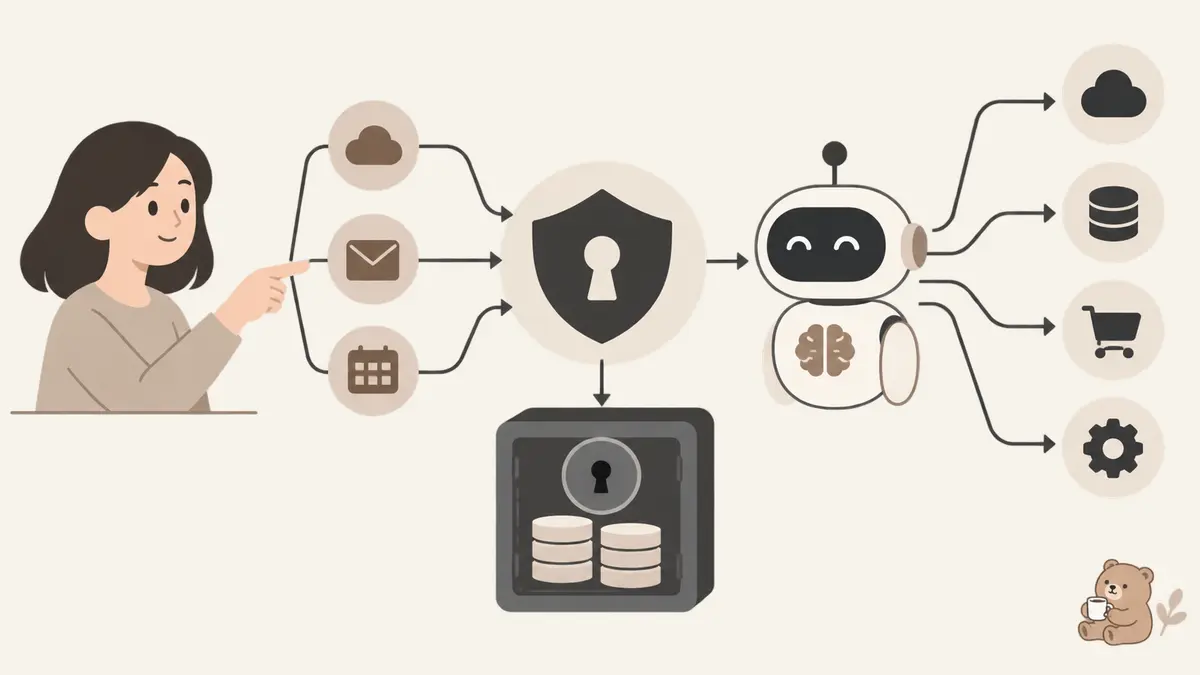
발표 내용: AWS는 2026년 9월 14일 Amazon Bedrock AgentCore Identity에 Consent portal과 AgentCore Gateway용 관리형 세션 바인딩 엔드포인트를 추가했습니다. 사용자는 조직의 IdP로 로그인한 뒤 AI 에이전트가 연결할 외부 서비스를 각각 확인하고 동의할 수 있으며, 발급된 토큰은 AgentCore Identity의 토큰 저장소에 보관됩니다.
달라진 점: 이전에는 3-legged OAuth 흐름을 쓰는 팀이 인증 URL 표시, 공개 HTTPS 콜백, 돌아온 사용자 인증, 브라우저 세션 관리, CompleteResourceTokenAuth 호출을 위한 세션 바인딩 기반을 직접 구축해야 했습니다. 이제 포털이 브라우저 리디렉션과 사용자별 연결을 관리하며, GitHub와 Slack 같은 공급자의 동의를 서비스별로 나누어 처리합니다.
개발자 영향: Kiro, Claude Code, Cursor, Visual Studio Code 같은 IDE·MCP 클라이언트에서 AgentCore Gateway 도구를 사용할 때 OAuth 연결 화면과 콜백 서버를 직접 구현하는 범위가 줄어듭니다. 다만 조직 IdP, 공급자별 OAuth 애플리케이션과 최소 scope, 토큰 만료·철회 뒤 재인증, 실행 역할 권한은 여전히 직접 구성해야 합니다. 동의 작업은 AWS CloudTrail에서 확인할 수 있으므로 운영 점검 항목에도 포함할 수 있습니다.
공식 출처: AWS — Manage end-user OAuth consent for AI agents with Amazon Bedrock AgentCore
개발자가 확인할 점
두 발표의 공통점은 AI가 업무 자료를 읽는 수준을 넘어 외부 시스템에 접근하고 후속 작업까지 수행할수록 누가 어떤 연결을 승인했는지를 별도 기능으로 다뤄야 한다는 점입니다. 새로운 에이전트 기능을 검토할 때는 모델 선택보다 먼저 사용자별 권한, 서비스별 동의, 실행 전 승인, 취소·철회 경로, 감사 로그를 하나의 흐름으로 테스트하는 편이 안전합니다.
- 사용자와 조직이 승인한 서비스만 에이전트 도구 목록에 노출되는지 확인합니다.
- 읽기와 쓰기 권한을 분리하고, 고객 연락·데이터 변경 같은 작업에는 사람 승인을 둡니다.
- 토큰 만료·철회·공급자 오류가 발생했을 때 재인증과 실패 안내가 명확한지 검증합니다.
- 누가 어떤 자료를 읽고 어떤 작업을 실행했는지 감사 기록에서 다시 확인할 수 있어야 합니다.
공식 출처와 확인 기준
- Anthropic — Inside Claude for Financial Advisors
- AWS — Manage end-user OAuth consent for AI agents with Amazon Bedrock AgentCore
제품명·기능 범위·발표일은 위 공식 자료와 2026년 9월 15일 09:00 KST 이전에 공개된 공식 페이지를 대조했습니다. 가격이 공식 자료에 명시되지 않은 항목은 본문에 추정해 넣지 않았습니다.
같이 읽으면 좋은 글
이 글이 도움이 되었나요?
새 글 받아보기
RSS 리더에서 BlogFlow의 새 글을 확인할 수 있습니다.